Les données personnelles

Ce que les services savent de vous, ce que vous pouvez exiger, et comment le demander.

Illustration : Les données personnelles

Apparaître sur cette page

Recevoir notre veille quotidienne de l’actualité

Ce qui compte comme donnée personnelle

Bien plus que le nom et l'adresse : un identifiant publicitaire, une adresse IP, un historique de navigation, une position GPS, une photo, une empreinte vocale (CNIL). Dès qu'une information permet de remonter à une personne, directement ou en la recoupant avec une autre, elle est concernée (RGPD, art. 3 et 4).

Une sous-catégorie bénéficie d'une protection renforcée dans la quasi-totalité des législations modernes : santé, vie sexuelle, orientation sexuelle, convictions religieuses ou politiques, données biométriques, origine ethnique (RGPD, art. 5 à 9). Pour un site de rencontre, une application de suivi du cycle ou un service de santé, cela change tout : leur traitement suppose en principe un consentement explicite, révocable à tout moment (RGPD, art. 5 à 9).

Cinq principes que l'on retrouve partout

Le droit d'accès, l'outil le plus puissant
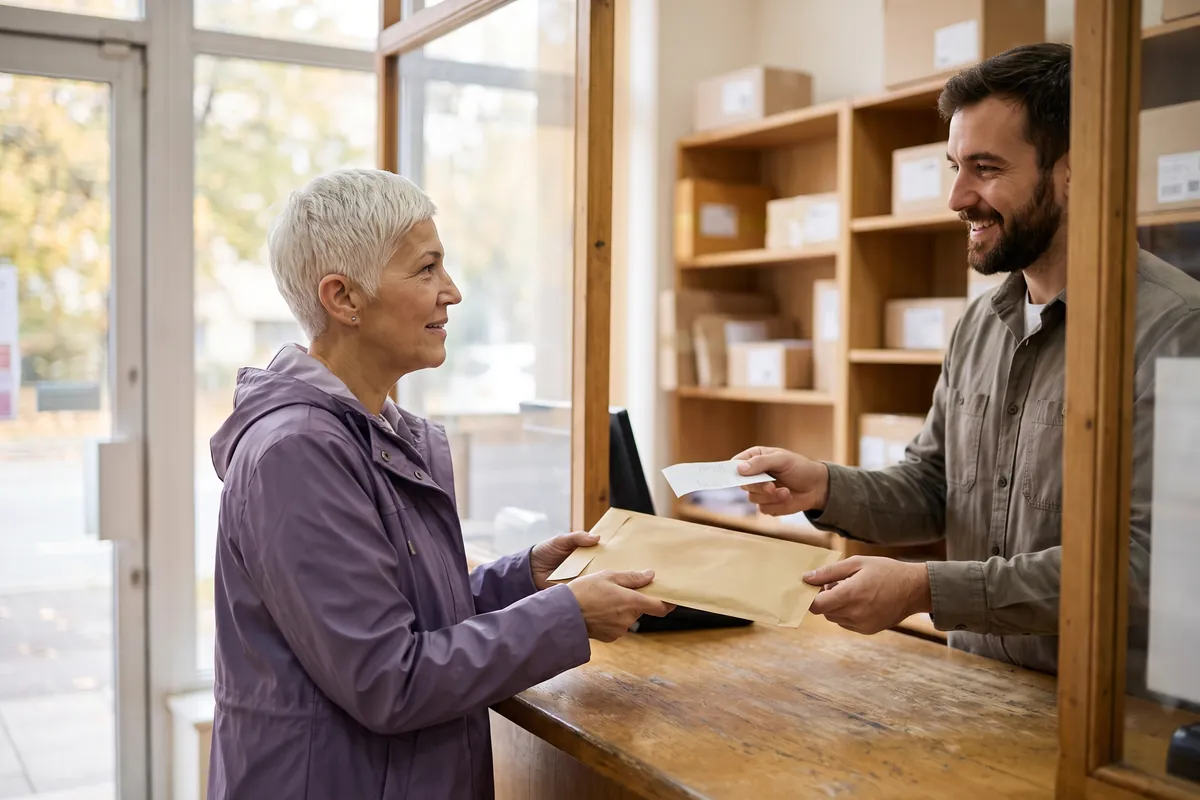
Une femme d'une soixantaine d'années tend une enveloppe au guichet d'un bureau de poste et reçoit un reçu
Une demande d'accès tient en quelques lignes : datez-la et conservez la preuve d'envoi.

C'est le plus efficace et le moins utilisé. Il oblige un organisme à vous dire quelles données il détient, d'où elles viennent, à qui elles ont été transmises et pendant combien de temps elles seront conservées (CNIL, 2023). C'est le point de départ naturel de toute demande d'effacement, parce qu'on ne peut pas faire supprimer ce dont on ignore l'existence.

La demande tient en quelques lignes : identifier le service, viser le texte applicable dans votre pays, demander une copie des données et la liste des destinataires (RGPD, art. 12 à 21), dater et conserver la preuve d'envoi (CNIL, 2023). Le délai de réponse va d'une vingtaine de jours à un mois selon les pays (RGPD, art. 12 à 21), et la démarche est gratuite presque partout (RGPD, art. 12 à 21).

Effacement, opposition, portabilité

L'effacement s'obtient lorsque les données ne sont plus nécessaires, que le consentement est retiré ou que le traitement est illicite (RGPD, art. 12 à 21) — mais il cède devant certaines obligations légales de conservation (RGPD, art. 12 à 21). L'opposition à la prospection commerciale est en revanche quasi absolue dans la plupart des systèmes (RGPD, art. 12 à 21). La portabilité, plus récente, permet de récupérer ses données dans un format réutilisable pour les emporter ailleurs (RGPD, art. 12 à 21).

Le réflexe qui vaut partout

Ce n'est pas le siège social du service qui détermine vos droits, mais votre lieu de résidence : la plupart des lois modernes s'appliquent dès qu'un service vise des personnes situées sur le territoire (RGPD, art. 3 et 4), même s'il est hébergé à l'autre bout du monde. Et lorsqu'un service opère aussi dans un ensemble régional doté d'une réglementation exigeante, invoquer ce texte en parallèle de la loi nationale donne souvent des résultats plus rapides.

Le droit pays par pays

Le cadre juridique, les démarches, les délais et les coûts diffèrent d'un pays à l'autre. Chaque pays ci-dessous dispose d'une fiche détaillée : textes applicables, faits marquants, démarches réelles, coûts, adresses utiles et pièges à éviter.

Cliquez sur un pays pour ouvrir sa fiche détaillée.
Cadre européen

Union européenne

Le RGPD est un règlement : il s'applique directement dans les vingt-sept États membres, sans transposition, et il a fait de la protection des données un droit opposable.

Europe

Belgique

Le RGPD s'applique intégralement : droits d'accès, d'effacement et d'opposition, avec l'Autorité de protection des données comme autorité de contrôle.

France

Le RGPD s'applique intégralement : droits d'accès, d'effacement et d'opposition, avec la CNIL comme autorité de contrôle.

Luxembourg

Le RGPD s'applique intégralement : droits d'accès, d'effacement et d'opposition, avec la Commission nationale pour la protection des données (CNPD) comme autorité de contrôle.

Monaco

Loi n° 1.565 de 2024 : Monaco s'est doté d'un régime aligné sur les standards européens, sous le contrôle de l'APDP.

Royaume-Uni

Le RGPD britannique et le Data Protection Act de 2018, sous le contrôle de l'Information Commissioner, avec une voie de réclamation gratuite.

Suisse

Depuis septembre 2023, une loi révisée proche du RGPD, mais sans amendes administratives : les sanctions visent les personnes responsables.

Afrique du Nord

Algérie

Une loi de 2018 et une autorité nationale protègent les données, mais les contrôles disposent de peu de moyens.

Maroc

Le cadre national comprend une commission dédiée à la protection des données, dont les capacités de contrôle sont limitées.

Tunisie

L'autorité de protection des données applique un cadre national, mais ses moyens de contrôle sont réduits.

Afrique de l’Ouest

Bénin

Une autorité dédiée applique un cadre national de protection des données, mais elle manque de moyens de contrôle.

Burkina Faso

Le pays dispose d'un cadre de protection des données et d'une autorité spécialisée, aux moyens de contrôle limités.

Côte d'Ivoire

Il existe un cadre national et une autorité chargée de la protection des données, avec peu de moyens pour contrôler.

Mali

Le Mali s'est doté d'une loi sur les données personnelles et d'un régulateur spécialisé, dont les moyens de contrôle restent toutefois limités.

Niger

Au Niger, une loi nationale confie à une autorité spécialisée le contrôle des données personnelles, mais ses moyens d'action restent restreints.

Sénégal

Un cadre national et une autorité dédiée encadrent les données personnelles, mais les moyens de contrôle sont limités.

Togo

La loi n° 2019-014 du 29 octobre 2019 donne à chacun un droit d'accès, d'opposition, de rectification et d'effacement sur ses données ; l'Instance de protection des données à caractère personnel (IPDCP) peut infliger jusqu'à 100 millions de F CFA d'amende.

Afrique centrale

Cameroun

Le pays s'est doté d'un cadre de protection des données et d'une autorité qui l'applique, avec des moyens de contrôle modestes.

République démocratique du Congo

Un texte national sur les données et une autorité de régulation existent, mais les contrôles manquent de ressources.

Afrique de l’Est

Burundi

La loi n° 1/03 du 10 mars 2026 donne à chacun un droit d'accès, de rectification, d'opposition, d'effacement et de portabilité sur ses données personnelles, interdit en principe le traitement des données sensibles et prévoit une Agence de protection des données ; les infractions sont punies de 3 mois à 5 ans de servitude pénale et d'amendes pouvant atteindre 20 millions de francs burundais pour une personne morale, doublées pour un « responsable majeur » (art. 47 et 48).

Madagascar

Le pays dispose d'une loi et d'une commission propre à la protection des données, aux capacités de contrôle faibles.

Rwanda

Protection des données personnelles au Rwanda : la loi n° 058/2021 du 13/10/2021 couvre tout traitement de données personnelles de personnes se trouvant au Rwanda, oblige les responsables du traitement et les sous-traitants à s'enregistrer auprès de l'autorité de contrôle, exige le consentement d'un parent pour un enfant de moins de 16 ans, donne des droits d'accès, d'opposition, d'effacement et de rectification (les trois derniers avec réponse sous 30 jours) et punit le partage illicite de données d'un à trois ans et d'une amende de 7 à 10 millions de FRW.

Afrique australe

Afrique du Sud

En Afrique du Sud, la loi POPIA fixe les conditions d’utilisation des renseignements personnels. La prospection directe par voie électronique obéit à des règles de consentement spécifiques, avec une exception limitée pour les clients existants.

Amérique du Nord

États-Unis

Pas de loi fédérale générale sur la protection des données : des règles fédérales sectorielles (HIPAA pour la santé, FCRA pour le crédit, COPPA pour les enfants de moins de 13 ans), le contrôle des pratiques trompeuses par la FTC et un patchwork croissant de lois d'États — la Californie en tête — qui donnent des droits d'accès, d'effacement et d'opposition à la vente des données. Contre la diffusion d'images intimes, le TAKE IT DOWN Act de mai 2025 oblige depuis mai 2026 les plateformes à les retirer dans les 48 heures. Pour un Français, le RGPD ne voyage pas : face aux entreprises américaines, seuls valent les droits de l'État où il réside.

Québec et Canada

La loi 25 est le texte le plus exigeant d'Amérique du Nord : consentement explicite, notification des incidents et droit à la portabilité depuis 2024.

Caraïbes

Haïti

Pas de loi générale sur la protection des données : la protection repose sur la Constitution et sur des textes sectoriels.

Amérique du Sud

Argentine

La loi 25.326 sur la protection des données personnelles (2000), reconnue adéquate par l'Union européenne, donne les droits d'accès, de rectification, de suppression et l'habeas data constitutionnel (article 43), avec l'Agencia de Acceso a la Información Pública (AAIP) comme autorité et des amendes modestes ; la diffusion d'images intimes est une violence numérique depuis la loi 27.736 (2023), sans infraction pénale spécifique sauf pour les mineurs ; un projet de nouvelle loi est toujours au Congrès.

Ce thème est aussi traité pour les pays anglophones · les pays germanophones · les pays hispanophones · l'Italie et la Suisse italienne · les pays lusophones · les Pays-Bas, la Flandre et le Suriname · la Pologne et la diaspora polonaise · la Turquie et la diaspora turque.

Sources

  1. Donnée personnelle — Commission nationale de l'informatique et des libertés (CNIL), consulté en 2026 : toute information se rapportant à une personne identifiable, directement ou par croisement de données : adresse IP, voix, image, empreintes
  2. Règlement (UE) 2016/679 (RGPD), chapitre I : dispositions générales (art. 1 à 4) — Commission nationale de l'informatique et des libertés (CNIL), texte du règlement (UE) 2016/679 : art. 4 : donnée identifiant une personne directement ou indirectement ; art. 3 § 2 : application aux services offerts à des personnes situées dans l'Union
  3. Règlement (UE) 2016/679 (RGPD), chapitre II : principes (art. 5 à 11) — Commission nationale de l'informatique et des libertés (CNIL), texte du règlement (UE) 2016/679 : art. 5 (finalité, minimisation, conservation limitée, sécurité, transparence), 7 § 3 (retrait du consentement à tout moment), 9 (catégories particulières, consentement explicite)
  4. Règlement (UE) 2016/679 (RGPD), chapitre IV : responsable du traitement et sous-traitant (art. 24 à 43) — Commission nationale de l'informatique et des libertés (CNIL), texte du règlement (UE) 2016/679 : art. 32 (sécurité du traitement), 33 (notification d'une violation à l'autorité, 72 heures au plus tard) et 34 (information des personnes en cas de risque élevé)
  5. Le droit d'accès : connaître les données qu'un organisme détient sur vous — Commission nationale de l'informatique et des libertés (CNIL), 2023 : le droit d'accès donne la copie des données, leur source, leurs destinataires et leur durée de conservation, gratuitement, réponse sous un mois ; garder une trace de la demande
  6. Règlement (UE) 2016/679 (RGPD), chapitre III : droits de la personne concernée (art. 12 à 23) — Commission nationale de l'informatique et des libertés (CNIL), texte du règlement (UE) 2016/679 : art. 12 (réponse sous un mois, gratuite), 15 (copie et destinataires), 17 (effacement et ses limites), 20 (portabilité), 21 (opposition à la prospection)

Documents officiels ou institutionnels sur lesquels s'appuie cette page, consultés le 12 octobre 2026. Les liens s'ouvrent dans un nouvel onglet.

Mise à jour du contenu en . Les règles et les données citées peuvent évoluer.

Texte rédigé avec l’aide de l’IA, sous la responsabilité éditoriale de CAPIT ; les relectures humaines sont ponctuelles (méthode et sources : À propos). Ce contenu ne remplace pas un avis médical ou juridique. Une erreur ? Écrivez-nous.

Situer cette page dans le plan du site