Os seus dados pessoais

Uma aplicação de encontros sabe de si mais do que imagina: orientação, localização, hábitos, fotografias. A lei dá-lhe direitos sobre esses dados; as fichas de país dizem quem os faz respeitar.

Illustration : Les données personnelles

Aparecer nesta página

Receber a nossa vigília diária da atualidade

O que uma aplicação sabe de si

Um perfil de encontros contém, por definição, dados sensíveis: a orientação sexual, às vezes a saúde ou as convicções, a localização precisa a cada abertura, as fotografias, e o conjunto das mensagens trocadas. As grandes plataformas acrescentam o que deduzem — com quem fala, quanto tempo, a que horas —, e uma parte destes dados é partilhada com parceiros publicitários. O mínimo é saber que isso existe; o melhor é limitá-lo nas definições e saber que se pode pedir contas.

Os seus direitos, em geral

Na União Europeia, o Regulamento Geral sobre a Proteção de Dados dá a todos os mesmos direitos: saber que dados uma empresa trata (acesso), fazê-los corrigir, fazê-los apagar quando se encerra a conta, opor-se à sua partilha para fins publicitários, e levá-los para outro lado. Uma aplicação que se dirige a utilizadores europeus tem de os respeitar mesmo que esteja sediada nos Estados Unidos. O Brasil adotou em 2018 uma lei muito próxima, a LGPD, com uma autoridade própria; Angola, Cabo Verde e Moçambique têm leis de proteção de dados de aplicação desigual. O exercício destes direitos é gratuito, e a empresa tem em geral um mês para responder.

As imagens íntimas
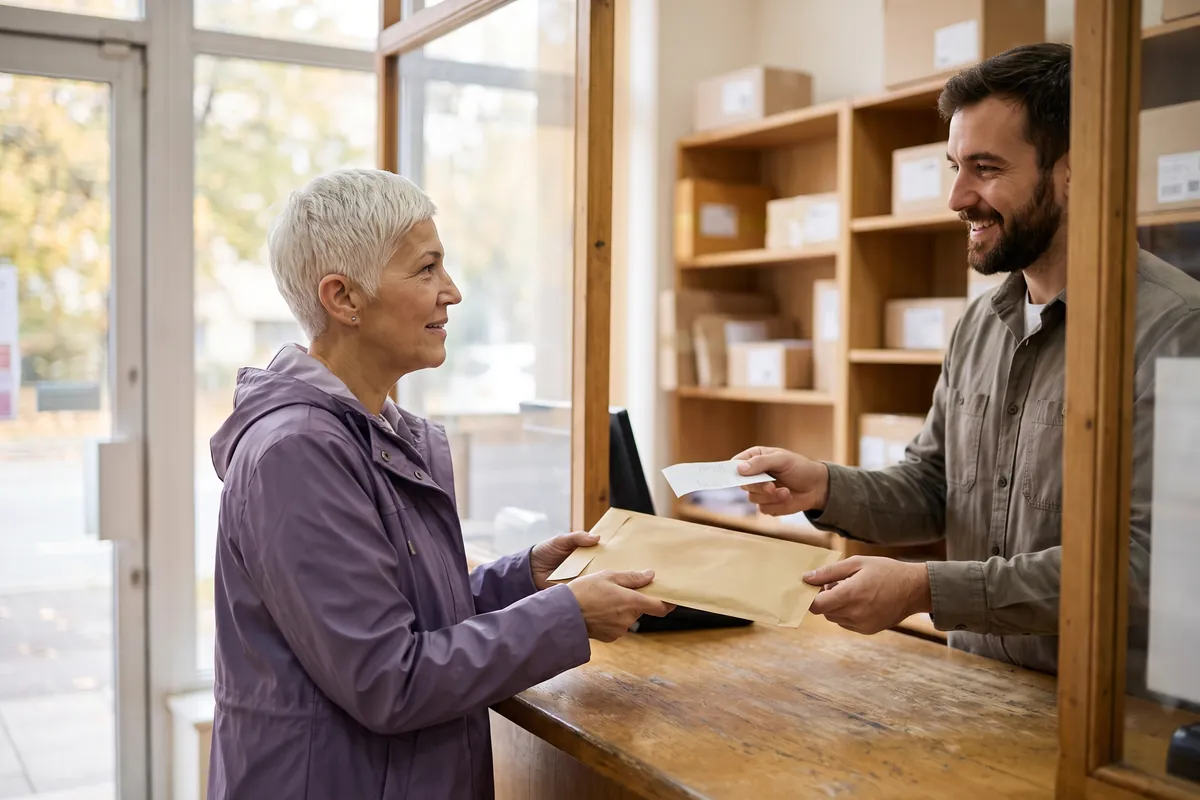
Uma mulher na casa dos sessenta entrega um envelope ao balcão dos correios e recebe um comprovativo
Um pedido de acesso cabe em poucas linhas: date-o e guarde o comprovativo de envio.

Difundir uma imagem íntima sem o consentimento da pessoa é crime em quase todos os países cobertos por este site — em Portugal e no Brasil com penas específicas —, tenha a imagem sido enviada voluntariamente ou subtraída. A reação útil é sempre a mesma: guardar as provas (endereço da página, data, perfil), denunciar à plataforma, apresentar queixa, e usar os serviços que bloqueiam a redifusão por impressão digital sem ter de enviar a imagem a ninguém.

As regras de prudência

País a país

A autoridade de controlo, as sanções, o crime de difusão de imagens íntimas e os seus prazos mudam de um país para outro: estão na ficha do seu país, mais abaixo.
O direito país a país

O quadro jurídico, as formalidades, os prazos e os custos mudam de um país para outro. Cada país tem aqui uma ficha detalhada: textos aplicáveis, pontos-chave, trâmites reais, custos, endereços úteis e armadilhas a evitar.

Escolha um país para abrir a sua ficha.

Quadro europeu

União Europeia

O Regulamento Geral sobre a Proteção de Dados (RGPD, 2016/679) aplica-se diretamente em toda a União desde maio de 2018 e a qualquer site ou aplicação que vise os europeus, incluindo os sites de encontros: consentimento livre, direitos de acesso, retificação, apagamento e portabilidade, proteção reforçada dos dados sensíveis (orientação sexual, saúde), notificação das violações em 72 horas, coimas até 20 milhões de euros ou 4 % do volume de negócios, e uma autoridade por Estado — a CNPD em Portugal.

Europa

França

O RGPD aplica-se integralmente, completado pela lei Informática e Liberdades de 1978 adaptada em 2018: direitos de acesso, retificação, apagamento, oposição e portabilidade em um mês, CNIL como autoridade de controlo — uma das mais ativas da Europa, com multas de dezenas a centenas de milhões contra as grandes plataformas —, maioridade digital aos 15 anos, e divulgação de imagens íntimas punida com dois anos e 60 000 euros.

Luxemburgo

O RGPD aplica-se integralmente, completado pela lei de 1 de agosto de 2018: direitos de acesso, retificação, apagamento, oposição e portabilidade, resposta em um mês, queixa gratuita na Commission nationale pour la protection des données (CNPD, comissão nacional para a proteção de dados). Como muitas grandes plataformas têm a sua sede europeia no Luxemburgo, a CNPD é autoridade de controlo principal em processos de alcance europeu, com coimas por vezes muito elevadas. Atenção à homonímia: a CNPD portuguesa é outra autoridade.

Portugal

O RGPD aplica-se diretamente, completado pela Lei 58/2019: a Comissão Nacional de Proteção de Dados (CNPD) recebe as queixas e aplica as coimas, o consentimento dos menores online é válido a partir dos 13 anos, os dados sensíveis — orientação sexual, saúde — são especialmente protegidos, e a videovigilância, o marketing e os dados de saúde têm regras próprias; a CNPD multou vários organismos públicos e empresas, e os sites de encontros estão sujeitos às mesmas regras que na União.

Suíça

Desde 1 de setembro de 2023, uma lei federal revista sobre a proteção de dados, próxima do RGPD, mas que só protege as pessoas singulares e pune com multas até 250 000 francos as pessoas responsáveis, e não as empresas. O RGPD não vigora na Suíça, mas a União reconhece a proteção suíça como adequada: os dados circulam livremente com Portugal.

África Ocidental

Cabo Verde

Cabo Verde tem uma lei de proteção de dados desde 2001, revista em 2013 e em 2021 sobre o modelo europeu, e uma Comissão Nacional de Proteção de Dados (CNPD) operacional desde 2015, que regista os tratamentos, recebe as queixas e aplica as coimas; o país aderiu à Convenção 108 do Conselho da Europa em 2018 — o primeiro africano — e a Lei 8/IX/2017 pune os crimes informáticos; a aplicação progride, sobretudo junto dos bancos e dos operadores.

Guiné-Bissau

A Guiné-Bissau não tem lei de proteção de dados pessoais nem autoridade: a Constituição garante a intimidade e o sigilo das comunicações, e a Lei das Telecomunicações protege o sigilo, mas nenhum direito específico existe; os dados dos guineenses circulam sem proteção nas plataformas estrangeiras e nos ficheiros dos operadores, e o recurso em caso de dano é o tribunal, pouco acessível; um projeto de lei está anunciado há anos.

África Central

Angola

A Lei 22/11 de Proteção de Dados Pessoais, inspirada no modelo europeu anterior ao RGPD, exige o consentimento, a notificação dos tratamentos e protege os dados sensíveis, e a Agência de Proteção de Dados (APD), operacional desde 2020, regista os tratamentos, recebe as queixas e aplica as coimas; a Lei 7/17 pune os crimes informáticos e a Lei 23/11 regula as comunicações eletrónicas; a aplicação progride lentamente e o público conhece pouco os seus direitos.

Guiné Equatorial

A Guiné Equatorial adotou em 2016 uma Lei de Proteção de Dados Pessoais (Ley 1/2016) sobre o modelo espanhol — consentimento, direitos de acesso, retificação e cancelamento, proteção dos dados sensíveis, registo dos ficheiros —, mas a autoridade que ela prevê é pouco operacional e a aplicação quase inexistente; nenhuma lei sobre o cibercrime; os dados dos equato-guineenses circulam sem proteção real, e o recurso em caso de dano é o tribunal, pouco acessível.

São Tomé e Príncipe

São Tomé e Príncipe adotou em 2016 uma Lei de Proteção de Dados Pessoais sobre o modelo europeu — consentimento, direitos de acesso, retificação e apagamento, proteção dos dados sensíveis, notificação dos tratamentos —, mas a autoridade que ela prevê, a Agência Nacional de Proteção de Dados Pessoais, é pouco operacional e a aplicação quase inexistente; uma lei sobre o cibercrime está em projeto, e o recurso em caso de dano é o tribunal.

África Oriental

Moçambique

Moçambique não tem ainda lei geral de proteção de dados pessoais: a Constituição garante a intimidade, a Lei 3/2017 sobre as transações eletrónicas impõe algumas obrigações aos prestadores, e um projeto de lei, inspirado no RGPD, está em discussão desde 2020; nenhuma autoridade específica existe, e os direitos exercem-se junto das empresas segundo as suas próprias regras, com recurso ao tribunal em caso de dano.

África Austral

África do Sul

Na África do Sul, a lei POPIA define as condições de utilização de informações pessoais. O marketing eletrónico segue regras próprias de consentimento, com uma exceção limitada para clientes existentes.

Ásia Oriental

Macau

A Lei 8/2005 de Proteção de Dados Pessoais, sobre o modelo da diretiva europeia de 1995 e da lei portuguesa, aplica-se a qualquer tratamento em Macau: consentimento, direitos de acesso, retificação e apagamento, proteção dos dados sensíveis, notificação dos tratamentos à Direção dos Serviços de Proteção de Dados Pessoais (DSPDP), que sucedeu em 2024 ao Gabinete (GPDP) e fiscaliza e aplica coimas até 200 000 patacas por infração; a Lei da Cibersegurança de 2019 completa; a DSPDP é ativa, com centenas de casos por ano, incluindo contra a videovigilância e as aplicações.

Sudeste Asiático

Timor-Leste

Timor-Leste não tem lei de proteção de dados pessoais nem autoridade: a Constituição garante a intimidade e o sigilo das comunicações, o Código Penal pune a devassa da vida privada, e um projeto de lei, inspirado no modelo português, está em discussão desde 2021; os dados dos timorenses circulam sem proteção nas plataformas estrangeiras — o Facebook sobretudo — e nos ficheiros do Estado e dos operadores; o recurso em caso de dano é o tribunal.

América do Sul

Brasil

A Lei Geral de Proteção de Dados (LGPD, 13.709/2018), em vigor desde 2020 e inspirada no RGPD, dá aos titulares os direitos de acesso, correção, eliminação e portabilidade, protege especialmente os dados sensíveis — orientação sexual, saúde, religião —, exige o consentimento dos pais para os menores de 12 anos, e é aplicada pela Autoridade Nacional de Proteção de Dados (ANPD), com multas até 2 % do faturamento (50 milhões de reais por infração); a proteção de dados é um direito fundamental desde 2022.

Este tema é tratado também para os países francófonos · os países anglófonos · os países germanófonos · os países hispanófonos · a Itália e a Suíça italiana · os Países Baixos, a Flandres e o Suriname · a Polónia e a diáspora polaca · a Turquia e a diáspora turca.

Fontes

  1. Donnée personnelle — Autoridade francesa de proteção de dados (CNIL), consultado em 2026 (em francês): any information relating to an identifiable person, directly or by combining data: IP address, voice, image, fingerprints
  2. Règlement (UE) 2016/679 (RGPD), chapitre I : dispositions générales (art. 1 à 4) — Autoridade francesa de proteção de dados (CNIL), 2016 (em francês): art. 4: data identifying a person directly or indirectly; art. 3(2): applies to services offered to people in the Union
  3. Règlement (UE) 2016/679 (RGPD), chapitre II : principes (art. 5 à 11) — Autoridade francesa de proteção de dados (CNIL), 2016 (em francês): arts 5 (purpose, minimisation, storage limitation, security, transparency), 7(3) (withdrawal of consent at any time), 9 (special categories, explicit consent)
  4. Règlement (UE) 2016/679 (RGPD), chapitre IV : responsable du traitement et sous-traitant (art. 24 à 43) — Autoridade francesa de proteção de dados (CNIL), 2016 (em francês): arts 32 (security), 33 (breach notified to the authority within 72 hours) and 34 (individuals informed when the risk is high)
  5. Règlement (UE) 2016/679 (RGPD), chapitre III : droits de la personne concernée (art. 12 à 23) — Autoridade francesa de proteção de dados (CNIL), 2016 (em francês): arts 12 (reply within one month, free of charge), 15 (copy and recipients), 17 (erasure and its limits), 20 (portability), 21 (objection to direct marketing)

Documentos oficiais ou institucionais em que esta página se baseia, consultados em 12 de outubro de 2026. As ligações abrem num novo separador.

Conteúdo atualizado em . As regras e os dados citados podem mudar: em caso de dúvida, confirme-os na fonte oficial indicada.

Texto redigido com a ajuda da IA, sob a responsabilidade editorial da CAPIT; as revisões humanas são pontuais (método e fontes: Sobre). Este conteúdo não substitui um parecer médico ou jurídico. Um erro? Escreva-nos.

Situar esta página no mapa do site